
Правительства и организации по всему миру 21 октября 2026 года начали экстренно устранять уязвимость в программном обеспечении, на котором работают их веб-сайты. Эта ошибка может дать хакерам доступ к данным и контроль над сайтами. Брешь в PHP — языке программирования, на котором держится большая часть современного интернета, — вызвала срочные предупреждения от Агентства национальной безопасности США, агентств по кибербезопасности и поставщиков программного обеспечения.
Исследователь из компании Calif, занимающейся кибербезопасностью, обнаружил уязвимость в августе 2026 года с помощью продвинутой модели искусственного интеллекта от OpenAI. Компания уведомила некоммерческую организацию, управляющую PHP. Однако информация об ошибке просочилась до того, как организация PHP выпустила патчи, и, по словам представителей Amazon Web Services, хакеры начали «массовые» попытки её эксплуатировать.
Уязвимость имеет последствия, выходящие далеко за рамки одной компании или платформы, поскольку PHP — ключевой компонент программного обеспечения, обеспечивающий работу миллионов веб-сайтов. Итак, что такое PHP, какую роль сыграл ИИ в обнаружении уязвимости и стоит ли обычному пользователю беспокоиться?
PHP: фундамент интернета
PHP — это язык программирования, на котором работает большинство веб-сайтов. Чтобы современный сайт мог предоставлять динамический контент, визуальные элементы и функции поиска, на веб-сервере должна выполняться программа, принимающая пользовательский ввод — будь то ввод веб-адреса или нажатие ссылок и кнопок. По оценкам, около 70% веб-сайтов работают на PHP.
PHP функционирует на веб-сервере в двух основных частях: ядро системы PHP — движок и библиотеки времени выполнения — и отдельные PHP-скрипты, то есть пользовательские программы, которые фактически реализуют веб-сайт. Когда вы взаимодействуете с сайтом, PHP-скрипты выполняются, принимают пользовательский ввод и формируют вывод, который отображает ваш браузер.
Уязвимость
Текущая проблема безопасности кроется непосредственно в ядре системы PHP и используемых ею библиотеках. Когда уязвимость существует на таком глубоком уровне, она может позволить злоумышленнику эксплуатировать систему. В данном случае они могут выполнять несанкционированные команды на компьютере, hosting веб-сайт, что позволяет атакующим получить доступ к данным и полный контроль над сайтом.
Эта уязвимость не является ошибкой в коде отдельного веб-сайта. Проблема заключается в ядре системы PHP, что делает уязвимой каждую непатченную систему, работающую на PHP. Поскольку веб-сайты доступны любому в интернете, злоумышленники могут легко находить сайты на PHP с помощью автоматизированных инструментов. После этого они могут запустить программу-эксплойт, использующую уязвимость.
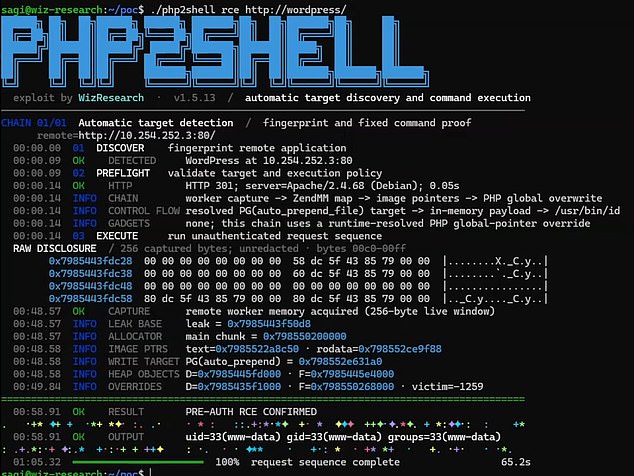
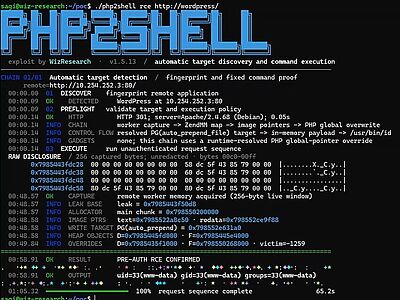
Этот эксплойт называется PHP2Shell. Название происходит от того факта, что эксплойт даёт атакующему «shell-доступ» — термин в кибербезопасности, обозначающий прямой командный контроль над компьютером, на котором работает веб-сайт. Shell-доступ обходит интерфейс сайта, давая злоумышленникам окно для ввода команд и доступа ко всем данным сайта.
ИИ: палка о двух концах
Что делает эту уязвимость особенно интересной, так это то, как она была обнаружена. Этот эксплойт стал известен благодаря процессу, известному как скоординированное раскрытие, при котором исследователи кибербезопасности сообщают об ошибке разработчикам PHP до её публичного обнародования.
Это открытие демонстрирует мощь ИИ в кибербезопасности. На протяжении десятилетий поиск тонких программных ошибок требовал больших команд специалистов, вручную проверяющих код. Сегодняшние системы ИИ могут анализировать огромные кодовые базы и выявлять необычные паттерны за часы или дни. Эти модели способны анализировать миллионы строк кода за секунды, обнаруживая тонкие ошибки управления памятью, которые человеческие аудиторы могли бы пропустить за десятилетия разработки программного обеспечения. Уязвимость PHP существовала в ядре кода PHP более десяти лет, и ИИ помог исследователям её найти.
Однако это также показывает, что атакующие могут использовать те же инструменты для поиска и эксплуатации уязвимостей. Те же аналитические способности, которые помогают исследователям безопасности первыми находить ошибки, могут позволить атакующим быстро сканировать интернет в поисках уязвимых целей и автоматизировать создание инструментов для эксплуатации уязвимостей.
Это иллюстрирует, почему так важно, чтобы команды безопасности использовали ИИ для поиска уязвимостей и их безопасного и активного раскрытия. ИИ также может помочь выпускать патчи, устраняющие эти уязвимости.
Стоит ли вам беспокоиться?
Многие государственные учреждения, университеты, больницы и предприятия полагаются на системы на базе PHP. Хотя отдельные интернет-пользователи вряд ли пострадают напрямую, организации, задерживающие установку патчей, могут подвергнуть риску конфиденциальные данные, столкнуться с нарушением работы или дать атакующим foothold для проникновения в более крупные сети.
PHP работает полностью на удалённых веб-серверах. Если вы обычный интернет-пользователь, посещающий веб-сайты, вам не нужно скачивать патч или исправлять свой персональный компьютер.
Однако если вы управляете веб-сайтом, блогом или сервером — даже небольшим сайтом на популярных системах управления контентом, таких как WordPress, — вам следует немедленно проверить панель администрирования сервера или вашего хостинг-провайдера, чтобы убедиться, что ваше программное обеспечение PHP обновлено до последней патченной версии. Если ваш сайт размещён у третьей стороны, свяжитесь с ними и узнайте, установили ли они патчи для этих уязвимостей.
Обнаружение PHP2Shell иллюстрирует новую реальность для кибербезопасности. В нашем взаимосвязанном мире обеспечение безопасности веб-инфраструктуры — это непрерывная гонка. Поскольку инструменты ИИ становятся стандартом как для киберзащитников, так и для онлайн-злоумышленников, поддержание привычки быстрого патчинга остаётся нашей самой важной защитой.
Источники: Агентство национальной безопасности США, Amazon Web Services, организация PHP, компания Calif, OpenAI.
Поделитесь в вашей соцсети👇


Ваш комментарий