
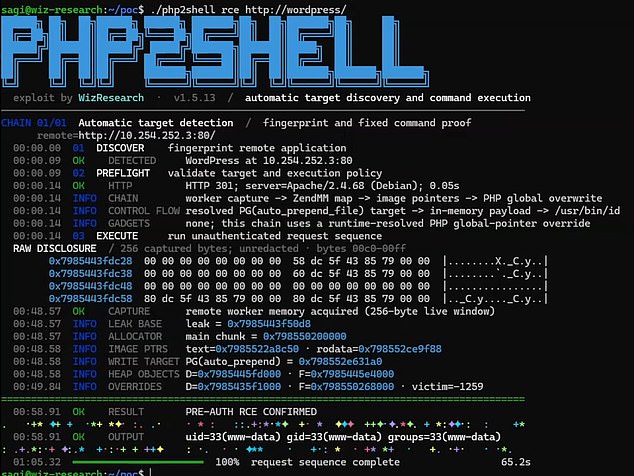
Критическая слабость в фундаменте интернета оставалась незамеченной десятилетиями. Но с применением ИИ она наконец вышла на свет — вызвав глобальную тревогу в сфере кибербезопасности.
На этой неделе исследователи раскрыли фатальные уязвимости в языке программирования PHP — критически важной open-source системе, встроенной в миллионы сайтов, от Википедии до государственных ведомств. Компания Wiz, одна из обнаруживших брешь, оценивает, что затронуты «70 процентов интернета». С тех пор как в среду PHP выпустил обновление с патчем, спецслужбы по всему миру пытаются сдержать ущерб. Теперь эксперты предупреждают о волне хакерских атак в ближайшие недели по мере раскрытия деталей — под угрозой оказываются ваши личные данные.
Тхай Зыонг, глава Calif, одной из нашедших уязвимость компаний, заявил Daily Mail: «Реальность такова, что рядовой пользователь интернета мало что может сделать. Стоит ли им беспокоиться? Да, но паниковать не нужно. Ответственность лежит на операторах сайтов, хостинг-провайдерах и широком сообществе безопасности».
Что такое PHP?
PHP (Hypertext Preprocessor) — краеугольный камень интернет-технологий, используемый по всему миру с начала 2000-х. Это один из первых языков «серверной» веб-разработки, с тех пор встроенный в огромный пласт современного интернета. Когда вы заходите на сайт, PHP — это та часть ПО, которая собирает нужную информацию и представляет её в читаемом виде. «PHP был одним из первых успешных динамических языков для веба. Как первопроходец, он просто оказался тем языком, на котором написано множество популярного софта интернет-экосистемы. Некоторые из крупнейших сайтов написаны на PHP», — поясняет Зыонг. Поскольку PHP бесплатен и открыт, он особенно популярен у governments и университетов. Эксперты сравнивают находку с отзывом целого типа кирпичей: пострадает масса инфраструктуры, и владельцам самим придётся искать, где именно слабость.
В чём суть уязвимости?
Уязвимость в PHP абсолютно фатальна для любого непатченного сайта: она позволяет хакерам удалённо выполнять код внутри самого PHP. Проще говоря, злоумышленники могут захватить контроль над сайтом, не подбирая и не крадя пароли. «После компрометации атакующие могут украсть конфиденциальные данные, изменить содержимое сайта или нарушить работу. Они также могут использовать взломанные сайты как плацдарм для проникновения глубже во внутреннюю сеть организации», — говорит Зыонг.
Эти слабости скрывались в архитектуре интернета годами. Профессор Ричард Бакленд из Университета Нового Южного Уэльса отмечает: «Разработчики PHP знали об этой уязвимости давно. Два года назад они начали серьёзно беспокоиться. По-видимому, изначально они не считали это срочным, так как не видели, как атакующий может использовать слабость». Нынешний кризис разразился благодаря работе исследователей, применивших инструменты ИИ. Wiz и Calif работали с создателем ChatGPT OpenAI в рамках проекта «Patch the Planet», который охотится именно за такими фундаментальными слабостями.
OpenAI сообщает, что Calif использовала передовую модель GPT-5.6 Sol, чтобы найти две фатальные weaknesses в PHP, а Wiz независимо обнаружила и подтвердила те же баги. В блоге OpenAI назвала это «одной из самых значимых проблем безопасности на памяти поколения». Wiz добавляет: «С учётом того, что затронуто 70% интернета,impact PHP2Shell невозможно переоценить. Это знаменует точку перелома ИИ. Уязвимый код существовал более десяти лет — ИИ изменил способность понять слабости и превратить их в работающий эксплойт».
Что произошло после раскрытия?
В среду разработчики PHP выпустили новую версию с исправлением обеих уязвимостей. Теперь ответственность ложится на компании и операторов сайтов. Национальные органы и агентства кибербезопасности призывают сайты убедиться в защищённости или уйти в офлайн. Национальный центр кибербезопасности Великобритании заявил: «Затронуты организации, использующие любую версию PHP, и всем настоятельно рекомендуется обновиться до последней исправленной версии». Агентство национальной безопасности США написало в X: «С немедленным вступлением в силу всем организациям, использующим PHP, рекомендуется подготовиться к обновлению, устраняющему две критические уязвимости. Если немедленное обновление невозможно, рекомендуется вывести систему из эксплуатации до полного устранения».
Даже премьер-министр Японии Санаэ Такаити призвала в соцсетях проверить безопасность сайтов: «У нас срочная просьба ко всем действовать tonight. Если применить патч promptly сложно, временная приостановка сайтов может быть эффективным способом снижения риска». Масштаб изменений станет очевиден в ближайшие дни, но ряд крупных сайтов уже ненадолго уходили в офлайн. Фонд Викимедиа, управляющий Википедией, отключил «ряд других систем» в качестве меры предосторожности. BBC сняла сайты с программами вроде Doctor Who и The Traitors. Множество шотландских публичных организаций, включая советы и советы здравоохранения, отключили сайты. Правительства Финляндии, Австралии и Нидерландов также ушли в офлайн; в Нидерландах отключены парламент, агентство по кибербезопасности и сайт порта Роттердама.
Уже кого-то взломали?
Пока неясно, взломаны ли сайты на самом деле. Но операторы интернет-сервисов уже сообщают о росте попыток взлома и тревожных признаках использования уязвимости до выхода патча. Мэттью Принс, CEO Cloudflare, написал в X: «За 10 часов до публичного объявления по всей сети мы видели тысячи попыток эксплуатации. Это выросло до десятков тысяч в первые 45 минут после объявления, сотен тысяч за два часа и миллионов сейчас». Доктор Джунаде Али из Института инженерии и технологий говорит: «Эти новые уязвимости значительны, и есть свидетельства, что их уже эксплуатируют.
Ряд компаний-фаерволов уже внедрили защиту». Amazon сообщает, что слабость «широко эксплуатируется в дикой природе», и атаки с её использованием фиксировались ещё 17 октября — за четыре дня до публичного раскрытия. Детали утечки просочились в соцсети во вторник, что привело к новой атаке на системы Amazon 21 октября. CJ Moses, директор по информационной безопасности AWS, написал в блоге, что атака, по-видимому, «проведена угрозным актором, хотя остаётся неясным, как он получил информацию об эксплойте до раскрытия». Никто точно не знает, как детали стали публичными до анонса, но эксперты предполагают, что преступники могли использовать собственные ИИ-инструменты.
Доктор Шаанан Кохни из Мельбурнского университета: «ИИ теперь делает слишком лёгким для атакующих найти уязвимость, даже когда объявлено лишь о её существовании, а не о деталях. Раньше окно между объявлением о потенциальной уязвимости и временем, за которое исследователь или хакер находил конкретную слабость, было достаточно долгим, чтобы ответственно выпустить анонс. ИИ изменил всё, и теперь миру нужно переосмыслить процесс раскрытия уязвимостей».
Что это значит для вас?
Если вы управляете сайтом, критически важно убедиться, что патч PHP применён. Но даже рядовому пользователю стоит быть осторожным в ближайшие недели. При стольких затронутых сайтах эксперты ожидают роста киберпреступности и попыток взлома, способных затронуть вашу личную информацию. Джейк Мур, глобальный советник по кибербезопасности ESET, сказал Daily Mail: «Тем, кто управляет сайтами, советуем убедиться, что исправление применено ко всем уязвимым сайтам, и поговорить с IT-админами.
А рядовым пользователям стоит использовать ситуацию как напоминание: данные на сайтах могут быть очень быстро украдены, и важно сокращать объём конфиденциальных данных, которые мы передаём». Мур рекомендует многофакторную аутентификацию, passkeys и цифровые платёжные сервисы вместо передачи данных карты сайтам, которые могли быть скомпрометированы. Он также советует использовать гостевой аккаунт при онлайн-покупках, чтобы «уменьшить объём информации, оставленной на сайте, который однажды может стать уязвимым».
Даже если сайты применят патч, уязвимость PHP настолько глубока в архитектуре интернета, что сайты могут остаться уязвимыми. Большинство сайтов включают множество компонентов, плагинов и сторонних сервисов, которые они мало контролируют. Если хотя бы один не закроет слабость PHP, вся сеть может быть скомпрометирована. Поскольку PHP — столь старый софт, некоторые операторы могут даже не знать, что он у них есть.
Профессор Бакленд: «Не верьте всему, что читаете на сайтах в ближайшие дни. Злоумышленники могут менять формулировки на сайтах, которым вы доверяете. Ждите государственных объявлений, но пока можно доверять тому, что киберзрелые организации вроде банков и телекомов уже пропатчились. Другие сайты, возможно, стоит избегать входить или посещать несколько дней».
Источники: Daily Mail, OpenAI, Wiz, Calif, Cloudflare, AWS, Национальный центр кибербезопасности Великобритании, Агентство национальной безопасности США, правительство Японии.
Поделитесь в вашей соцсети👇


Ваш комментарий