
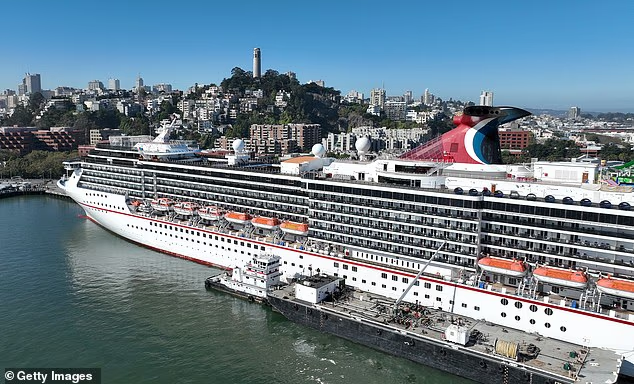
Крупнейшая в мире круизная компания подтвердила масштабную утечку данных, в результате которой личная информация миллионов пассажиров могла оказаться в руках злоумышленников.
В прошлом месяце Carnival Cruise Line объявила, что в апреле её системы подверглись кибератаке. Неустановленное лицо получило доступ к именам, адресам, адресам электронной почты, номерам телефонов, датам рождения и номерам государственных удостоверений личности, включая водительские права и данные загранпаспортов.
Представители гиганта индустрии раскрыли подробности: хакеры проникли в ограниченную часть IT-инфраструктуры, манипулируя сотрудником с помощью так называемой «социальной инженерии». Эта тактика полностью построена на обмане и не требует использования технических уязвимостей — слабым звеном становится человек.
Служба безопасности Carnival зафиксировала вторжение 14 апреля и немедленно локализовала угрозу, параллельно начав расследование с привлечением внешних экспертов по кибербезопасности. Уже через несколько дней специалисты установили, что злоумышленники успели получить доступ к данным пассажиров.
Хотя в публичном заявлении Carnival не раскрыла точное число пострадавших, в уведомлении, направленном в прокуратуру штата Мэн, указана цифра в 5 995 277 человек — это делает инцидент самым массовым в истории компании.
На данный момент оператор начал рассылать уведомления пострадавшим клиентам и предоставляет им два года бесплатного кредитного мониторинга и услуги по защите персональных данных через сервис TransUnion. В официальном сообщении компания заявила, что «глубоко сожалеет об инциденте и возможном беспокойстве, которое он вызвал». Там также добавили, что внедрили дополнительные протоколы безопасности и инструменты мониторинга для предотвращения атак в будущем. «Мы укрепили системы расширенными средствами контроля и сохраняем приверженность постоянному совершенствованию программ кибербезопасности», — подчеркнули в Carnival.
Хроника уязвимости: Carnival под прицелом с 2019 года
К сожалению, нынешняя утечка — не случайность, а звено в цепи многолетних киберинцидентов, преследующих корпорацию. Волна началась в марте 2020 года, когда Carnival Corporation (материнская компания бренда) призналась, что хакеры получили доступ к системам еще в мае 2019-го. Тогда утекли имена, номера паспортов и медицинская информация как клиентов, так и сотрудников. Компания знала о взломе почти год, прежде чем предать огласке этот факт.
Спустя несколько месяцев, в августе 2020-го, грянула атака с использованием программы-вымогателя. Киберпреступники зашифровали файлы и похитили данные IT-сети. Помимо адресов и номеров документов, на этот раз в руки злоумышленников попали номера социального страхования персонала и медицинские карты. Серьезность инцидента заставила компанию срочно уведомить Комиссию по ценным бумагам и биржам США.
Исследователи безопасности отмечают, что с 2019 по 2021 год корпорация пережила целую серию взломов: две атаки вирусов-шифровальщиков, фишинговую компрометацию и несколько заражений вредоносным ПО. Это поставило круизного оператора в один ряд с крупнейшими мировыми компаниями, хронически не справляющимися с растущими киберугрозами.
Нынешний кризис 2026 года превзошел все предыдущие по масштабу, затронув почти шесть миллионов человек. Тот факт, что атака началась с безобидного на первый взгляд звонка или письма сотруднику, в очередной раз доказывает: человеческий фактор остается самым ненадежным звеном в защите данных. Пока IT-гиганты тратят миллионы на технологические бастионы, преступникам достаточно подобрать ключ к конкретному человеку, чтобы обрушить репутацию целой империи.
Поделитесь в вашей соцсети👇


Ваш комментарий