
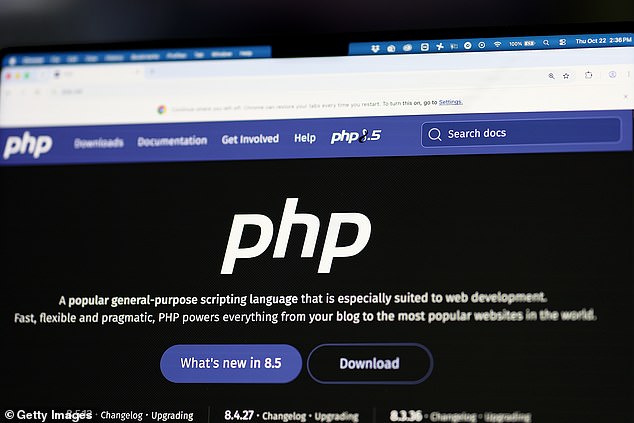
Программное обеспечение, созданное десятилетия назад, спровоцировало одну из крупнейших кибербезопасных тревог за последнее время после того, как внезапно была обнаружена скрытая уязвимость.
Сайты по всему миру перестали работать, а хакеры предприняли миллионы попыток эксплуатировать уязвимость в языке программирования PHP.
Это критически важная открытая система, встроенная в 70% всех сайтов интернета — от Википедии до государственных органов.
Хотя эти критически важные слабые места были найдены и исправлены, эксперты по кибербезопасности предупреждают, что чрезмерная зависимость от устаревшего программного обеспечения означает неизбежность будущих кризисов.
Однако PHP — лишь часть проблемы: весь интернет сейчас зависит от горстки open-source программ.
Джейк Мур, глобальный советник по кибербезопасности в ESET, рассказал Daily Mail: «Большая часть интернета полагается на общее программное обеспечение, о котором большинство людей никогда не слышали, и это часто создаёт узкое место для проблем безопасности. Когда возникает проблема с конкретной технологией, это может быть катастрофично. Я уверен, что это повторится. Но проблема не только в обнаружении этих уязвимостей; всё дело в том, как быстро мы сможем их исправить, прежде чем преступники их используют».
Интернет в том виде, в котором мы его знаем, возможен только благодаря ошеломляющей смеси программного обеспечения и языков программирования. Как и PHP, многие из них — это open-source проекты, которые создаются и поддерживаются бесплатно для всех желающих, часто волонтёрами в свободное время.
Профессор Радж Раджараджан, директор Института кибербезопасности Лондонского городского университета, рассказал Daily Mail: «Сеть была построена на открытом программном обеспечении. Когда стартапы создают новые продукты, они ищут open-source ПО для минимизации затрат. Кроме того, им нравится бесплатная поддержка, которую они получают от сообщества open-source для разработки новых продуктов».
PHP, также известный как Hypertext Preprocessor, — один из старейших и наиболее фундаментальных элементов открытого ПО, скрепляющих сеть. Это был один из первых образцов «серверного» веб-кода, который позволяет сайтам «общаться» с базами данных на серверах. Всякий раз, когда вы посещаете сайт, PHP — это программа, которая собирает нужную вам информацию и представляет её в читаемом виде.
«Это была ранняя часть веб-разработки в конце 90-х, — говорит профессор Раджараджан. — Его было легко внедрить, дёшево поддерживать, и в основном он был полезен для создания динамических веб-страниц. С тех пор благодаря простоте использования и доступности во многих устаревших системах мы продолжали его использовать».
Со временем, по мере того как всё больше сайтов строилось вокруг PHP, он стал настолько глубоко встроен в веб-инфраструктуру, что удалить его было почти невозможно.
Что такое PHP?
PHP (Hypertext Preprocessor) — это язык программирования с открытым исходным кодом, используемый на множестве сайтов. Это так называемый «серверный» веб-язык, который позволяет страницам «общаться» с базами данных на серверах. Это делает его жизненно важным для покупок или заполнения форм онлайн. PHP начали использовать в начале 2000-х, и теперь это «строительный кирпич интернета», охватывающий миллионы сайтов. Даже сайты, которые напрямую не полагаются на PHP, могут использовать сторонние инструменты, расширения или плагины, которые это делают. Это означает, что до 70% всех сайтов в сети зависят от безопасности PHP.
Сегодня PHP встроен не только в отдельные сайты; он встроен в медицинские порталы пациентов, системы бронирования, формы онлайн-покупок, а также в бесчисленные другие плагины и сторонние системы.
Джули Николсон, директор по киберустойчивости в Advania UK, рассказала Daily Mail: «Со временем он стал встроен в значительную часть сети, так что вы имеете дело с десятилетиями инвестиций и зависимостей. Заменить что-то в таком масштабе просто невозможно».
Поскольку PHP всё ещё работает, а его замена была бы чрезвычайно дорогой, компании с радостью продолжают его использовать. Вот почему столь большая часть современного интернета всё ещё критически зависит от одного фрагмента 20-летнего программного обеспечения.
Однако PHP — не единственное ПО, на которое полагается интернет, и исследования оценивают, что 95% всего программного обеспечения сегодня содержит open-source компоненты. Открытое ПО не обязательно плохо, но проблема возникает, когда огромное количество компаний использует программы, которые они не полностью понимают или не контролируют.
«Я думаю, здесь есть риск концентрации, — говорит госпожа Николсон. — Мы построили так много интернета вокруг относительно небольшого числа очень успешных технологий, и это создаёт зависимость. Когда что-то широко используемое имеет серьёзную уязвимость, потенциальное воздействие гораздо больше, потому что так много организаций может пострадать одновременно».
Кроме того, сама природа open-source проектов означает, что они могут быть более уязвимы для атак, чем ПО от крупных частных организаций. Доктор Йохан Линакер из Лундского университета рассказал Daily Mail, что разработчики стали «чрезмерно самоуверенны» в отношении открытого ПО.
«Каждый open-source строительный блок — это отдельный проект с собственным сообществом людей, энтузиастов или профессионалов, работающих от имени своих работодателей. Слишком часто количество людей и доступное время далеко не соответствуют идеалу. Если за кодом никто не следит, ошибки и уязвимости легко пропустить или проигнорировать».
В прошлом слабые места в открытых системах, таких как PHP, не были такой большой проблемой, как сегодня. Если исследователи находили уязвимость или замечали, что хакеры эксплуатируют слабость, разработчики быстро выпускали патч и распространяли его среди всех пользователей. Поскольку скорость, с которой хакеры могли находить проблемы, была ниже, у разработчиков могли быть недели, чтобы безопасно найти проблему, разработать решение и убедиться, что все пользователи обновили ПО.
На самом деле, многие разработчики до сих пор считают эти открытые системы действительно эффективным, справедливым и ответственным способом управления сетью.
Дон Смит, вице-президент по Threat Intelligence в Sophos Counter Threat Unit, рассказал Daily Mail: «Можно утверждать, что это значительно лучшая позиция, чем если бы интернет зависел от коммерческого закрытого ПО в руках небольшого числа поставщиков».
Аналогично, доктор Дипак Падманабхан из Университета Куинс в Белфасте рассказал Daily Mail: «Это может выглядеть немного странно, но в некотором смысле программное обеспечение, созданное сообществом, часто считалось чрезвычайно успешным и удивительно устойчивым. Корпоративное ПО движимо главным образом стремлением компаний к прибыли, поэтому они делают только то, что абсолютно необходимо, чтобы ПО воспринималось широкой публикой как достаточно безопасное. С другой стороны, группа программистов, делающих это из добровольного интереса, вероятно, смогла бы вложить больше времени в проверку качества, чем абсолютно необходимо для продажи ПО».
Однако доктор Падманабхан, как и многие другие эксперты, также признаёт, что интернет меняется тревожными темпами.
Сегодня растущая мощь моделей ИИ сократила время между обнаружением уязвимости и её эксплуатацией хакерами для киберпреступности, и многие эксперты теперь не уверены в будущем открытого ПО.
После объявления о том, что исследователи нашли уязвимость в PHP, независимым хакерам и кодерам потребовалось всего несколько дней, чтобы найти собственные версии эксплойта с помощью ИИ.
Дэн Лоренц, генеральный директор и соучредитель Chainguard, даже опубликовал полную версию патча PHP во вторник — за целый день до снятия эмбарго. В посте в LinkedIn господин Лоренц объяснил, что решение было принято после того, как его фирма смогла «самостоятельно обнаружить ту же проблему, используя нашу среду и передовую модель с базовым запросом «найди плохие уязвимости в PHP»».
Аналогично, Мэтью Принс, генеральный директор компании по кибербезопасности Cloudflare, написал в X: «За 10 часов до публичного объявления по всей сети мы видели тысячи попыток эксплуатировать это. После объявления это число подскочило до десятков тысяч за 45 минут, сотен тысяч за два часа и миллионов сейчас».
Amazon даже сообщил, что один из его «honeypot-серверов» — фальшивых серверов, используемых для обмана хакеров, — подвергся атаке с использованием уязвимости PHP 17 ноября, за четыре дня до публичного раскрытия.
Поскольку ИИ ускоряет способы, которыми хакеры могут нацеливаться на уязвимости в публичном ПО, некоторые эксперты теперь опасаются, что чрезмерная зависимость от нескольких открытых технологий может привести к катастрофе.
Доктор Дэниел Гардхэм, эксперт по кибербезопасности из Университета Суррея, рассказал Daily Mail: «ИИ облегчает обнаружение уязвимостей в сложном ПО. Методы, которые когда-то требовали команды высокоспециализированных исследователей, могут стать доступными гораздо более широкому кругу людей. Конечно, это работает в обе стороны: исследователи безопасности могут находить и исправлять уязвимости быстрее, но злоумышленники могут использовать аналогичные возможности для выявления слабых мест и разработки эксплойтов».
Профессор Раджараджан добавляет: «Крупные компании по безопасности разрабатывают мультиагентные системы для кибербезопасности. Эти ИИ-агенты должны работать в темпе, которого мы не испытывали в прошлом, чтобы обеспечить безопасность интернета в реальном времени — не только обнаруживая угрозы, но и смягчая или защищая в реальном времени в текущей геополитической среде. Немного похоже на настоящее поле боя!»
Будущее может включать использование компаниями собственных ИИ-инструментов для построения более децентрализованной версии сети — то, что эксперты называют Web 4.0.
Однако на данный момент реальность такова, что открытые системы, такие как PHP, являются фундаментальной частью интернета, которая никуда не денется в ближайшее время. И пока мир полагается на горстку ключевых программ, они всегда будут заманчивыми целями для хакеров, стремящихся посеять хаос.
Стоит ли вам беспокоиться?
Если вы управляете сайтом, вам нужно убедиться, что он обновлён до последней версии PHP. Любой, кто руководит собственной компанией, также должен поговорить со своим IT-администратором и убедиться, что всё безопасно.
Для обычного человека нет активных шагов, которые можно предпринять, чтобы избежать проблемы. Убедитесь, что у вас настроена двухфакторная аутентификация, и избегайте передачи слишком большого количества личной информации сайтам. Используйте гостевые оформления заказов в интернет-магазинах, чтобы ограничить объём оставляемой информации. По возможности избегайте подозрительных сайтов и следите за обновлениями от государственных агентств по кибербезопасности.
Источники: Daily Mail, ESET, Cloudflare, Sophos, Advania UK, Лондонский городской университет, Лундский университет, Университет Куинс в Белфасте, Университет Суррея, Chainguard, Amazon.
Поделитесь в вашей соцсети👇


Ваш комментарий