
Учёные обнаружили сотни уязвимостей в программном обеспечении автомобилей, которые могут позволить хакерам завладеть вашими данными, личной информацией и даже тормозами.
Исследователи из Университета Гётеборга изучили Национальную базу уязвимостей США — государственный список известных программных изъянов.
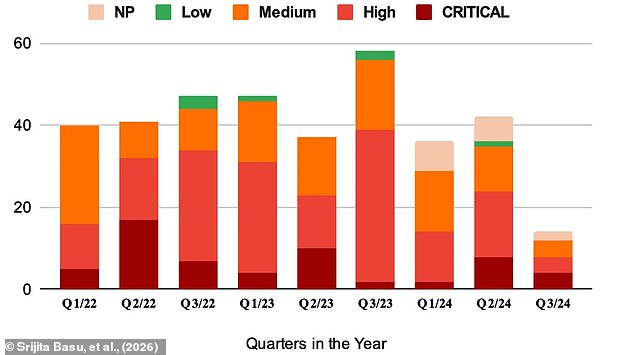
В период с января 2022 по сентябрь 2023 года их анализ выявил 413 ранее зарегистрированных слабых мест, затрагивающих подключённые к интернету автомобили.
Исследователи предупреждают, что хакеры, эксплуатирующие эти уязвимости, могут «скомпрометировать функции управления автомобилем», такие как тормоза или рулевая система.
Ведущий автор, доктор Шриджита Басу, рассказала Daily Mail, что эксперты по кибербезопасности прекрасно осведомлены: такого рода атака «технически возможна».
В 2015 году исследователи использовали информационно-развлекательную систему Jeep Cherokee, чтобы получить контроль над рулевым управлением и тормозами автомобиля, что привело к отзыву 1,4 млн машин.
Доктор Басу добавила: «Современные автомобили содержат несколько взаимосвязанных компьютерных систем. Некоторые управляют информационно-развлекательными функциями и связью, другие отвечают за критически важные для безопасности функции, такие как торможение, рулевое управление и ускорение.
«Если злоумышленник эксплуатирует уязвимость в одной системе и может перейти оттуда в другую систему из-за недостаточных границ безопасности, последствия могут быть серьёзными».
В своей статье, опубликованной в Software Quality Journal, исследователи не продемонстрировали контроль над тормозами или функциями вождения с помощью какой-либо из 413 проанализированных уязвимостей.
Однако это не значит, что это невозможно, и доктор Басу говорит, что эти уязвимости остаются «критической проблемой».
Она добавляет: «Обнаружение уязвимости не означает автоматически, что её можно эксплуатировать удалённо или что она даёт доступ к критически важным для безопасности системам.
«Это зависит от ряда дополнительных факторов, включая уровень доступа злоумышленника и архитектуру безопасности автомобиля».
Эти уязвимости проистекают из того, что автомобили больше не являются автономными системами и вместо этого полагаются на сеть веб-приложений, облачных вычислительных платформ, мобильных приложений и онлайн-сервисов.
Исследователи обнаружили, что наибольшая доля слабых мест приходится на внешние приложения — 36,2% набора данных.
Далее следуют «системы-на-кристалле и встроенное программное обеспечение», включая программы, встроенные в автомобиль, такие как GPS-софт и системы дистанционного бесключевого доступа, — 23,5% уязвимостей.
Исследователи также изучили программное обеспечение, известное как «библиотеки», — готовые базовые компоненты, которые программисты используют в своих программах, а не пишут с нуля.
Они использовали пять инструментов сканирования программного обеспечения для изучения 20 открытых проектов, используемых в автомобильном ПО, и нашли 827 уязвимых библиотек.
Однако, сравнив свои данные с предыдущим исследованием, охватывающим 2010–2019 годы, исследователи также заметили поразительное различие.
В прошлом уязвимости в основном находились в компьютерных системах, физически встроенных в автомобиль, но теперь риск сместился в сторону внешней цифровой экосистемы.
«Это означает, что защита современного автомобиля больше не сводится к обеспечению безопасности компьютеров, физически установленных в нём», — говорит доктор Басу.
Кроме того, доля уязвимостей, отнесённых к категории «критических», выросла более чем втрое — с 5% в 2019 году до 16% в 2023 году.
В частности, доктор Басу говорит, что она и её соавторы были удивлены распространённостью уязвимостей, которые традиционно ассоциируются с веб-сайтами и онлайн-сервисами.
Одна из таких атак, известная как SQL-инъекция, позволяет хакерам манипулировать подключением приложения к его базе данных и потенциально получать доступ к информации, которую они не должны видеть.
Для водителей это может включать информацию об автомобиле, записи поездок или другие конфиденциальные данные клиентов.
Из проанализированных уязвимостей 16% были отнесены к категории «критического» риска, поскольку эксперты предупреждают, что они могут позволить хакерам «скомпрометировать функции управления автомобилем».
Доктор Басу говорит: «Особенно тревожит то, что это хорошо известные проблемы веб-безопасности, но теперь они стали частью ландшафта кибербезопасности автомобилей.
«Мы также выявили уязвимости, связанные с повышением привилегий и повреждением памяти, которые могут быть особенно опасны в системах с доступом к чувствительным функциям автомобиля».
Исследователи говорят, что есть несколько простых шагов, которые водители могут предпринять, чтобы защитить себя от потенциальной кибератаки.
Владельцам автомобилей следует устанавливать обновления программного обеспечения, как только производители делают их доступными, использовать надёжные пароли для подключённых к автомобилю аккаунтов и с осторожностью относиться к мобильным приложениям, связанным с их машиной.
Кроме того, водителям следует проверить настройки конфиденциальности на своих устройствах и внимательно относиться к личной информации и данным о местоположении, передаваемым подключённым сервисам.
Однако, хотя эти шаги могут помочь оставаться в безопасности, доктор Басу говорит, что ответственность в конечном счёте должна лежать на самих производителях автомобилей.
Она говорит: «Нельзя разумно ожидать, что водители выявят скрытые уязвимости в сложном автомобильном программном обеспечении.
«Производителям нужно закладывать кибербезопасность в автомобили с самых ранних этапов проектирования, а не рассматривать её как финальную проверку перед выпуском».
Источники: Software Quality Journal (статья доктора Шриджиты Басу и коллег, Университет Гётеборга); Национальная база уязвимостей США; Daily Mail (интервью с доктором Басу); данные об отзыве Jeep Cherokee 2015 года.


Ваш комментарий