
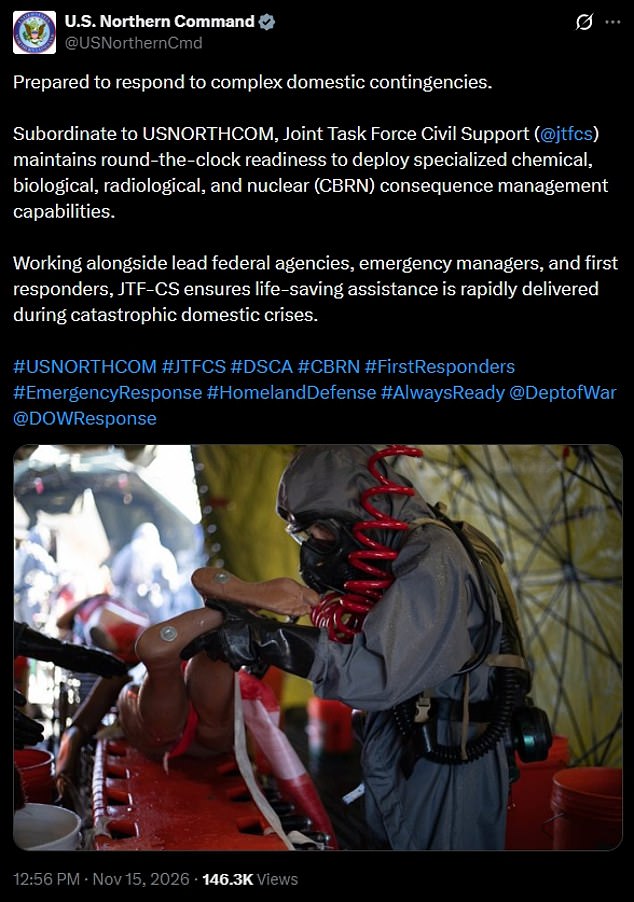
Северное командование Вооружённых сил США (USNORTHCOM), отвечающее за защиту территории США, а также частей Канады и Мексики в кризисных ситуациях, заявило, что готово к катастрофической атаке, способной парализовать страну. Об этом командование сообщило всего через несколько дней после серии подозрительных системных сбоев, которые привели к отключению электронной почты и остановке рейсов по всему миру.
В публикации в социальных сетях в воскресенье USNORTHCOM сообщило, что поддерживает «круглосуточную готовность» на случай химической, биологической или ядерной чрезвычайной ситуации в Америке. «Работая вместе с ведущими федеральными агентствами, руководителями по чрезвычайным ситуациям и первыми responders, Объединённая оперативная группа гражданской поддержки (JTF-CS) обеспечивает быстрое оказание жизненно важной помощи во время катастрофических внутренних кризисов», — говорится в сообщении.
Это не первый случай, когда командование делает подобное публичное заявление, однако в последний раз USNORTHCOM направляло точно такое же предупреждение сразу после кибератаки на системы водоснабжения и водоотведения США в июле. Воскресное объявление последовало всего через три дня после глобального сбоя систем, затронувшего серверы Microsoft и отключившего почтовый сервис Outlook в 74 странах. На следующий день в аэропортах разразился хаос: все рейсы в воздушном пространстве США были приостановлены на несколько часов, а министр транспорта Шон Даффи позже объяснил сбой в авиационной связи устаревшим оборудованием, расположенным в «отдалённом месте».
Несмотря на заявления Microsoft и администрации Трампа об отсутствии доказательств кибератак, сообщение USNORTHCOM последовало за аналогичными призывами Пентагона и бывших агентов ФБР начать готовиться к возможному кризису уже сейчас. 13 ноября Федеральное авиационное управление (FAA) приостановило вылеты по всей территории США после крупного сбоя связи. На прошлой неделе эксперт по кибербезопасности Джеймс Найт и бывший помощник директора ФБР Крис Свекер заявили Daily Mail, что каскад кризисов, происходящих одновременно, вызывает опасения, что США находятся в эпицентре атаки. «Мой опыт подсказывает двигаться в этом направлении, пока я не увижу обратного», — сказал Свекер в пятницу. Найт добавил, что масштаб компьютерных сбоев, которые каким-то образом обошли резервные системы, предназначенные для предотвращения массовых отключений, выглядит именно так, как выглядела бы кибератака иностранной державы. «Даже в эпицентре этого не должно было произойти», — пояснил эксперт из Digitalwarfare.com.
Помимо инцидентов с Microsoft и FAA, в четверг и пятницу произошли два крупных столкновения судов: повреждён мост Такoни-Палмира между Пенсильванией и Нью-Джерси, а в Новом Орлеане опрокинулось круизное судно с гребным колесом. Тем временем министр финансов Скотт Бессент, отвечающий за санкции против Ирана, был переведён на военную базу после угроз его жизни со стороны Ирана, присоединившись к министру обороны Питу Хегсету и госсекретарю Марко Рубио в защищённом жилье.
В объявлении USNORTHCOM не говорилось о какой-либо непосредственной угрозе для США. Однако и Найт, и Свекер назвали Иран потенциальным источником атаки с использованием кибервойны или ядерного оружия. Крис Свекер, проработавший в ФБР 24 года, заявил Daily Mail, что иностранные ядерные угрозы, терроризм и гражданские беспорядки создали то, что он назвал «экзистенциальной угрозой», требующей плана действий в чрезвычайной ситуации. Публикация USNORTHCOM сопровождалась изображением военнослужащих в полных защитных костюмах и противогазах, отрабатывающих оказание экстренной медицинской помощи на тренировочном манекене. Подобные учения являются частью подготовки к реагированию на химические, биологические и другие катастрофы, связанные с опасными материалами.
Предыдущее сообщение командования с предупреждением о катастрофе на территории США появилось 1 августа — всего через шесть дней после скоординированной кибератаки, начавшейся 26 июля и затронувшей более 30 систем водоснабжения местных общин в Миннесоте. Объединённая оперативная группа гражданской поддержки USNORTHCOM — это специализированная военная команда, помогающая гражданским властям реагировать на крупные катастрофы на всей территории США. Эти группы обучены искать пострадавших, проводить деcontamination людей, оказывать экстренную медицинскую помощь и доставлять припасы, чтобы сообщества могли начать восстановление.
Публикация последовала за объявлением от 30 сентября министра обороны Пита Хегсета, который представил программу FORTRESS America — усилия по накоплению достаточных запасов на военных базах США, чтобы выжить как минимум 90 дней без помощи правительства. Этот план вызвал публичные призывы Свекера и бывшего заместителя директора ФБР Дэна Бонжино к рядовым американцам, urging их предпринять аналогичные шаги дома и собрать как минимум трёхдневный запас supplies на случай потенциального кризиса. «Заведите себе аварийный радиоприёмник, запасные батарейки, запаситесь аварийной едой, обзаведитесь системой сбора дождевой воды и фильтрации, таблетками для фильтрации, — сказал Бонжино в октябре. — Соберите свои вещи сегодня. Пожалуйста. Сделайте это для своей семьи».
Эксперты отмечают, что подобные заявления военного командования сами по себе не являются доказательством неминуемой угрозы, однако их совпадение с серией технологических сбоев и сообщениями о повышенных мерах безопасности для высших должностных лиц создаёт тревожный фон. В Пентагоне подчёркивают, что USNORTHCOM действует в рамках плановых учений и мер предосторожности, а расследования инцидентов с Microsoft и FAA продолжаются. Тем не менее бывшие сотрудники спецслужб и аналитики по кибербезопасности призывают не недооценивать возможность скоординированной атаки, указывая на уязвимость критической инфраструктуры США и необходимость повышения общей готовности населения и государственных机构 к возможным чрезвычайным ситуациям.
Источники: USNORTHCOM, Daily Mail, FAA, Microsoft, Digitalwarfare.com, заявления Криса Свекера и Дэна Бонжино.


Ваш комментарий