
Разгромный федеральный отчёт обнажил пробелы в кибербезопасности по всей продовольственной цепочке Америки, пока чиновники пытаются справиться с взломом, который вывел из строя критически важные правительственные системы.
Инцидент в области кибербезопасности в Министерстве сельского хозяйства США (USDA) стал достоянием общественности в четверг после нескольких дней отключений, нарушивших работу систем, используемых для управления фермерскими кредитами и финансовой помощью.
Внутреннее электронное письмо, отправленное в понедельник и полученное изданием Nextgov, сообщало, что чиновники «обнаружили инцидент безопасности», что вызвало сброс паролей и вынудило отключить приложения.
В четверг Управление подотчётности правительства США (GAO) выпустило свой отчёт, выявив пробелы в обмене информацией об угрозах и готовности USDA к чрезвычайным ситуациям.
Следователи обнаружили, что USDA не предоставляло Агентству по кибербезопасности и защите инфраструктуры (CISA) непрерывной осведомлённости об угрозах и уязвимостях, с которыми сталкивается продовольственный сектор, в режиме реального времени.
Министерство также не выполнило требования по проведению учений по кибербезопасности в чрезвычайных ситуациях: чиновники сообщили об отсутствии планов дальнейших симуляций для подготовки отрасли к атакам.
В отчёте предупреждается, что преступники могут использовать такие слабости, как неизменённые пароли по умолчанию, чтобы проникнуть в системы производства продуктов питания и манипулировать данными о качестве продуктов, тестировании на загрязнение или прослеживаемости продукции.
Такое вмешательство может привести к отправке потребителям небезопасных или заражённых продуктов, а атаки на фермерское и перерабатывающее оборудование могут остановить производство и нарушить поставки продовольствия. «Кибератаки могут привести к небезопасным продуктам питания и подорвать доверие общества к продовольственной цепочке», — предупредило GAO.
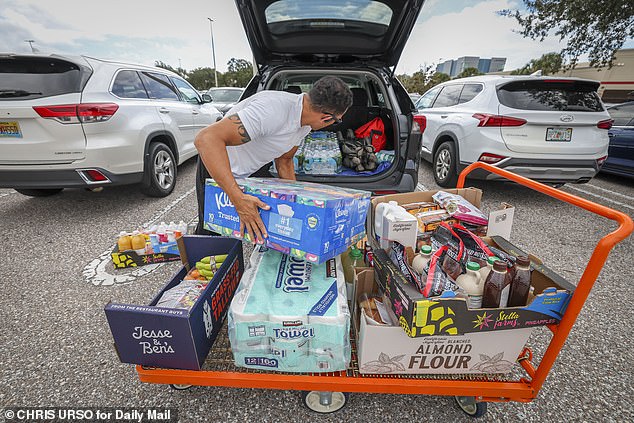
Инцидент в области кибербезопасности в Министерстве сельского хозяйства США (USDA) стал достоянием общественности в четверг после нескольких дней отключений, нарушивших работу систем, используемых для управления фермерскими кредитами и финансовой помощью. Американцы в панике скупали товары на фоне технических сбоев.
В техническом бюллетене, выпущенном в четверг, говорилось, что приложения USDA «могут продолжать испытывать периодические сбои в течение недели».
Оставалось неясным, кто несёт ответственность за взлом и были ли получены или украдены конфиденциальные правительственные данные.
GAO проводило аудит с июля 2025 года по ноябрь 2026 года, проверяя, что веб-сайты агентства и сопроводительные документы, которые оно рассматривало, актуальны по состоянию на сентябрь.
USDA ознакомилось с проектом перед публикацией и попросило следователей убрать две рекомендации или перенаправить их директору по информационным технологиям министерства.
Его Управление по вопросам внутренней безопасности заявило, что ему не хватает финансирования, полномочий и экспертизы для выполнения оставшихся обязанностей.
GAO поддержало обе рекомендации, заявив, что управление по-прежнему несёт ответственность за координацию мер киберзащиты в секторе продовольствия и сельского хозяйства.
Следователи призвали USDA оценить, может ли оно перенаправить существующие ресурсы или нуждается в дополнительной поддержке для выполнения своих обязательств.
USDA указало на учения по кибербезопасности с участием собственных компьютерных систем, но GAO заявило, что они не касались угроз, с которыми сталкиваются фермы, производители продуктов питания и другие предприятия.
В отчёте предупреждается, что преступники могут использовать такие слабости, как неизменённые пароли по умолчанию, чтобы проникнуть в системы производства продуктов питания и манипулировать данными о качестве продуктов, тестировании на загрязнение или прослеживаемости продукции.
Министерство участвовало в учениях CISA Cyber Storm IX в 2024 году, которые собрали представителей продовольственного и сельскохозяйственного секторов для отработки потенциальных инцидентов.
Такие учения позволяют чиновникам и предприятиям практиковать реагирование на чрезвычайные ситуации до того, как реальная атака проверит их подготовку.
GAO также обнаружило, что USDA выполнило большинство своих требований по кибербезопасности, включая координацию с другими агентствами, оценку рисков и поддержку реагирования на инциденты.
Выводы касаются роли USDA в защите более широкого продовольственного сектора и не устанавливают причину текущего взлома.
Отключения в USDA оставили сотрудников без доступа к важнейшим системам, используемым для отслеживания фермерских кредитов и финансовой помощи, при этом чиновники предупредили, что сбои могут продолжаться всю неделю.
Источник взлома остаётся неизвестным, и власти пока не сообщили, получили ли хакеры доступ к конфиденциальным правительственным данным или украли их.
Администратор Службы фермерского хозяйства USDA Билл Бим признал отключения в четверг, сообщив DTN, что чиновники работают над восстановлением пострадавших систем.
«Я слышал, что есть некоторые сбои. Я поговорил с нашим ИТ-руководителем, и они работают над этим. Похоже, нам удалось справиться со многими из этих проблем», — сказал Бим.
Однако пострадавшие сотрудники сообщили, что получили внутренние инструкции «действовать осторожно и не выполнять никакой критически важной работы», а пользователи жаловались на проблемы с доступом к системе eAuthentication USDA на онлайн-форумах.
Ричард Фордайс, заместитель министра USDA по вопросам сельскохозяйственного производства и охраны природы, напрямую не прокомментировал сообщённый инцидент кибербезопасности, вместо этого предположив, что периодические сбои являются обычным явлением, сообщает DTN.
«Время от времени у нас будут сбои, иногда из-за обновлений», — сказал он.
Источники: Управление подотчётности правительства США (GAO); Министерство сельского хозяйства США (USDA); Агентство по кибербезопасности и защите инфраструктуры (CISA); Nextgov; DTN.
Поделитесь в вашей соцсети👇


Ваш комментарий